きっかけは「Intelの42件のセキュリティ更新」
2026年8月、Intelが多数のセキュリティアドバイザリを公開したことが報じられました。対象はCPUだけではなく、無線LAN関連ソフトウェア、ファームウェア、管理機能など広範囲です。
ここで注意したいのは、見出しの「42」をそのまま「42種類のCPUに欠陥」と読まないことです。セキュリティアドバイザリは製品群やソフトウェアごとにまとめられるため、実際に自分のPCへ何が必要かは、CPU名だけでなくPCメーカーのサポート情報まで確認する必要があります。
今回確認した実機
| PC | Dell G15 5530 |
|---|---|
| CPU | Intel Core i9-13900HX(第13世代Core / Raptor Lake HX) |
| 更新前BIOS | Dell Inc. 1.33.0 / 2026年4月23日 |
| 更新後BIOS | Dell Inc. 1.34.0 / 2026年5月26日 |
| 確認したWi-Fiドライバー | 24.20.0.4 / 2026年1月6日 |
※同じG15 5530でも構成やService Tagによって配信内容が異なる場合があります。この記事は筆者環境での実例です。
Dell公式で確認すると「推奨アップデート5件」
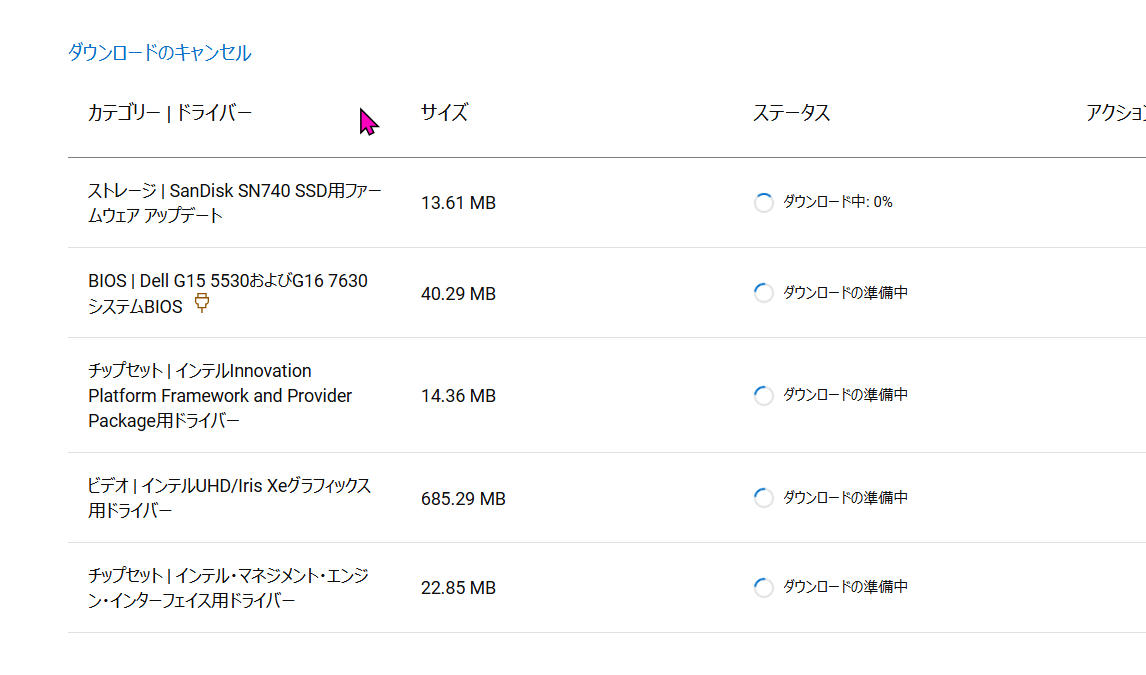
DellのサポートページからPCを識別してアップデートを確認すると、5件の推奨更新が検出されました。
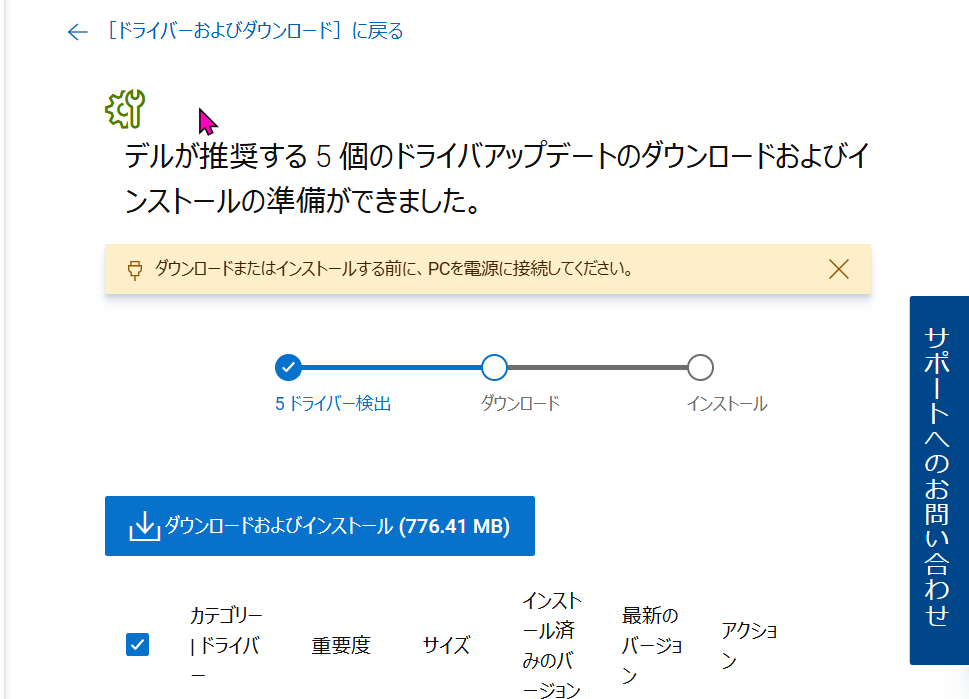
検出されたのは、BIOS、Intel Innovation Platform Framework、Intel UHD/Iris Xeグラフィックス、Intel Management Engine Interface、SanDisk SN740 SSDファームウェアでした。
実際にBIOSは1.33.0から1.34.0へ更新
更新前にWindowsの「システム情報(msinfo32)」で確認したBIOSは1.33.0(2026年4月23日)でした。Dell公式の推奨アップデートを適用して再起動した後、再確認すると1.34.0(2026年5月26日)へ更新されていました。
Dell自身もG15 5530向けBIOSについて、セキュリティアドバイザリへの対応やIntelの推奨構成との整合を更新理由として説明してきました。
Core i9-13900HXそのものは関係ある?
Core i9-13900HXは第13世代Coreのモバイル向けCPUです。Intelのセキュリティ情報には第13世代Coreを対象製品群に含むファームウェア/プラットフォーム関連の脆弱性が存在します。
ただし、「第13世代Coreが対象製品欄にある」=「すべての13900HX搭載PCが同じ条件で攻撃可能」ではありません。 脆弱性によって必要なファームウェア、機能、権限、物理アクセスなど条件が異なります。そのため、実際の対策ではDellがG15 5530向けに提供するBIOSやドライバーを基準にするのが安全です。
意外だったのはWi-Fi
今回のIntelセキュリティ更新ではWi-Fi関連も注目点です。実機で確認したIntel Wi-Fiドライバーは24.20.0.4(2026年1月6日)でした。
ただし、今回Dellの自動検出で表示された5件にはWi-Fiドライバーは含まれていませんでした。OEM製PCでは「Intel公式の最新汎用ドライバー」と「Dellがその機種に推奨するドライバー」が一致しない場合があります。トラブルを避けたい初心者は、まずDell公式のService Tag判定を優先するのがおすすめです。
初心者向け:今回実際に行った確認手順
- BIOSの現在値を確認
Windowsキー+R →msinfo32→「BIOS バージョン/日付」を確認。 - Dell公式サポートでPCを識別
Service Tagを使うと、その個体向けの推奨更新を絞り込めます。 - 推奨アップデートを確認
今回は5件が検出され、BIOSとIntel Management Engineも含まれていました。 - ACアダプターを接続して更新
特にBIOS更新中は電源を切らない・強制終了しない・蓋を閉じないこと。 - 再起動後にBIOSを再確認
1.33.0 → 1.34.0への更新を確認しました。 - デバイスマネージャーでWi-Fiも確認
ネットワークアダプター → Intel Wi-Fi → プロパティ → ドライバーで日付とバージョンを確認。
BIOS更新で絶対に避けたいこと
DellもBIOS更新中はPCの電源を切ったり、電源供給を外したりしないよう注意しています。更新中に黒い画面や再起動が入っても、慌てて電源ボタンを長押ししないでください。
また、BitLockerを利用している環境では、メーカーの手順を確認してから作業してください。BIOS更新後に回復キーを要求されるケースに備え、回復キーを確認しておくと安心です。
今回の実機検証から分かったこと
ニュースだけを見ると「Intel CPUに大量の脆弱性」「自分のCore i9も危険?」と不安になりがちです。しかし実際の対応はもっと地道です。
Windows Update → PCメーカー公式アップデート → BIOS/ファームウェア → デバイスドライバーという順に確認していけば、初心者でも対処できます。
今回のG15 5530では、ニュースをきっかけに確認したことでBIOSが1.33.0から1.34.0へ更新され、Intel Management Engineなどを含む複数の推奨更新も適用できました。今後もIntelの公表を受けてDellが新しいBIOSを配布する可能性があるため、定期的な確認が重要です。
参考情報
- Intel Product Security Center
- Dell サポート
- NVD: CVE-2026-35159 — Dell G15 5530では1.33.0未満が影響対象として登録されているDell BIOS脆弱性の一例。
本記事は2026年8月13日時点の公開情報と、筆者のDell G15 5530で実際に行った更新結果を基にしています。セキュリティ情報や推奨バージョンは今後変更される可能性があります。